

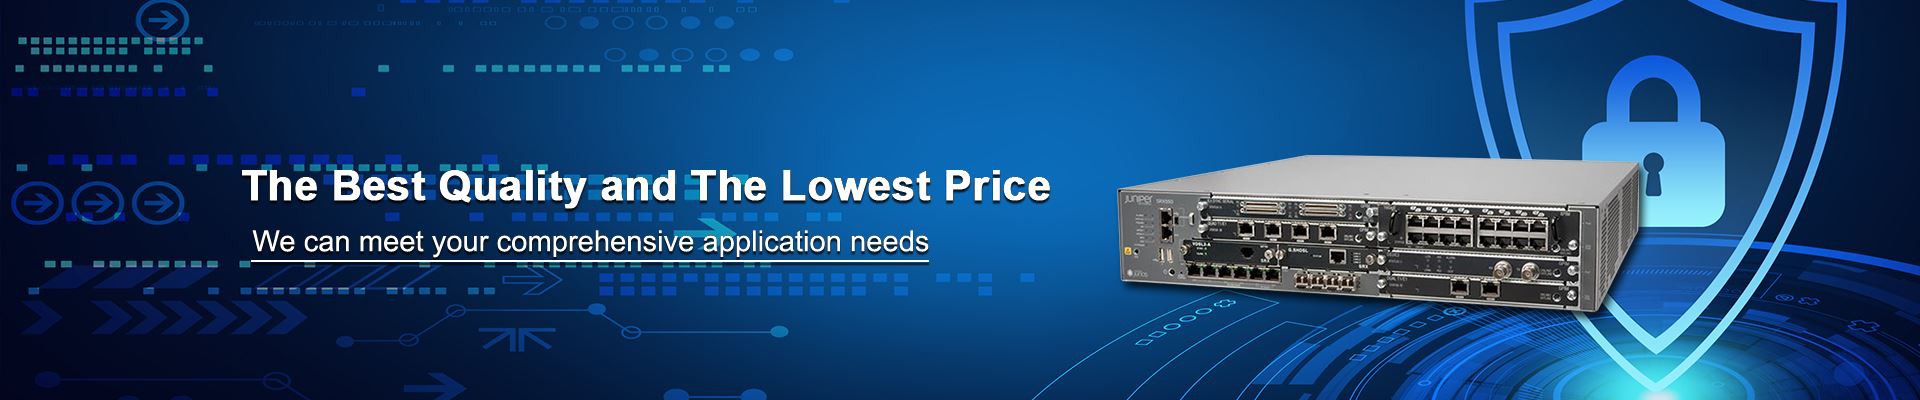
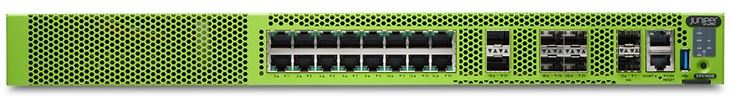

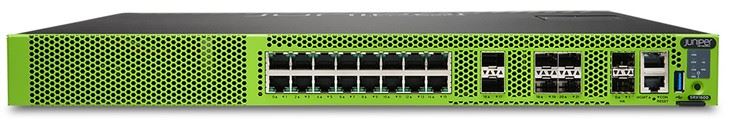
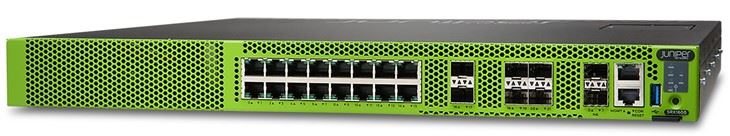
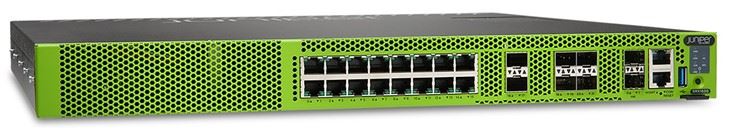
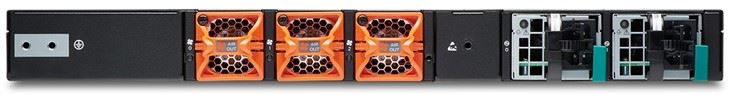
Tembok Api SRX1600-AC
Tembok api SRX1600 Juniper Networks ialah tembok api -berprestasi tinggi,-tembok api generasi (NGFW) seterusnya yang direka bentuk untuk melindungi kelebihan kampus perusahaan, kelebihan pusat data dan pejabat cawangan anda. Ia juga menyokong perayauan, SD-Cawangan besar WAN dan SD-WAN kes penggunaan hab selamat. Menggabungkan industri-keberkesanan keselamatan terkemuka dan penghalaan gred-pembawa dengan-penukaran-seni terkini, platform ini menyampaikan keselamatan rangkaian yang teguh, perlindungan ancaman yang berkesan serta keupayaan automasi dan pengurangan yang komprehensif.
- Penghantaran Cepat
- Jaminan Kualiti
- Perkhidmatan Pelanggan 24/7
pengenalan produk
Apabila seni bina rangkaian menjadi lebih teragih dan terpencar, tembok api Siri Juniper Networks SRX memastikan penyepaduan yang lancar dengan Juniper dan platform rangkaian pihak-ketiga yang lain. Pada masa yang sama, NGFW memudahkan transformasi seni bina, membawa organisasi dari-premis kepada persekitaran awan hibrid dengan lancar dan kos-berkesan. Tembok api Siri SRX ialah yang pertama melaksanakan industri-standard Ethernet VPN (EVPN) Type 5 dan protokol Virtual Extensible LAN (VXLAN) dalam persekitaran pusat data, membolehkan SRX1600 bertindak sebagai daun yang selamat,-aware dalam seni bina daun tulang belakang-pusat data.
SRX1600 mengambil bahagian dalam Seni Bina Perkhidmatan Teragih Keselamatan Terhubung Juniper, membolehkan organisasi membuat skala secara mendatar dan anjal, memudahkan pengurusan operasi rangkaian tembok api berskala besar-. Dengan seni bina ini, beberapa platform SRX1600 boleh bekerjasama sebagai satu tembok api logik yang besar untuk menyediakan prestasi yang lebih tinggi dan keselamatan skala.
SRX1600 dikuasakan oleh industri Juniper-yang terkemuka Junos®sistem pengendalian yang menyokong dan membantu menjamin misi terbesar di dunia-rangkaian syarikat dan pembekal perkhidmatan yang kritikal. Ia diuruskan oleh Pengarah Keselamatan Juniper Cloud, pengalaman pengurusan bersatu Juniper yang menghubungkan penempatan semasa organisasi dengan pelancaran seni bina masa hadapan. Pengarah Keselamatan Cloud menggunakan satu-rangka kerja dasar, mendayakan dasar keselamatan yang konsisten merentas sebarang persekitaran dan mengembangkan Zero Trust ke semua bahagian rangkaian, dari tepi ke pusat data. Ini memberikan keterlihatan yang tidak terputus, konfigurasi dasar, pentadbiran dan risikan ancaman kolektif semuanya di satu tempat.
Seni Bina dan Komponen Utama
Seni bina perkakasan dan perisian SRX1600 menyediakan-keselamatan kos efektif dalam faktor bentuk 1U yang padat dan berskala. Tujuan dibina untuk melindungi persekitaran rangkaian, SRX1600 menggabungkan berbilang perkhidmatan keselamatan dan fungsi rangkaian di atas Junos OS, menyediakan perlindungan ancaman, automasi dan keupayaan penyepaduan yang boleh disesuaikan dengan sangat tinggi. Keupayaan keselamatan lanjutan-terbaik dalam-kelas pada SRX1600 ditawarkan dalam penempatan pusat data, kampus perusahaan dan ibu pejabat wilayah dengan corak trafik IMIX.
Dibina-Dalam Zero Trust
Ciri SRX1600 terbina dalam-keupayaan peranti Zero Trust untuk meningkatkan kepercayaan dan menyelaraskan operasi, termasuk Modul Platform Dipercayai (TPM) 2.0 dan ID peranti yang ditandatangani secara kriptografi. SRX1600 menyokong Zero Touch Provisioning (sZTP) yang mematuhi RFC-selamat untuk menggunakan produk dalam rangkaian anda dengan cekap, pantas dan jauh. Selain itu, SRX1600 menyokong MACsec pada kelajuan wayar, memastikan integriti dan kerahsiaan data.
Senibina Perkhidmatan Teragih Keselamatan Terhubung
SRX1600 adalah sebahagian daripada Fabrik Perkhidmatan Teragih Keselamatan Terhubung Juniper, merevolusikan keselamatan pusat data. Dengan Seni Bina Perkhidmatan Teragih Keselamatan Terhubung Juniper, prestasi tembok api boleh berskala secara mendatar dengan menghubungkan antara perkhidmatan penghantaran dan keselamatan trafik merentas berbilang lokasi. Penyelesaian Juniper juga menyediakan failover automatik dan nod sandaran untuk komponen pemajuan dan pemeriksaan. Selain daripada redundansi dan pengimbangan beban, Seni Bina Perkhidmatan Teragih Keselamatan Terhubung Juniper memudahkan cara-rangkaian tembok api pusat data berskala besar diurus dan dikendalikan.
Tidak kira berapa banyak enjin tembok api yang ditambahkan merentas pelbagai faktor bentuk, semuanya boleh diuruskan sebagai satu unit logik. Pengurusan berpusat menghapuskan kerumitan yang telah menjadi akibat yang tidak diingini daripada pendekatan skala-tradisional.
Spesifikasi Perisian
Perkhidmatan Firewall
Perkhidmatan firewall stateful
Tembok api berasaskan zon-.
Skrin dan perlindungan penafian perkhidmatan (DDoS) yang diedarkan
Perlindungan daripada protokol dan anomali lalu lintas
Kawalan Akses Bersepadu (UAC)
Peranan pengguna-firewall berasaskan
Pemeriksaan SSL
Integrasi dengan Juniper Mist™Jaminan Akses
Pembawa-Terjemahan Alamat Rangkaian Gred (CGNAT)
Penterjemahan Alamat Rangkaian gred-pembawa (NAT-skala besar)
Terjemahan alamat IPv4 dan IPv6 NAT44, NAPT44, NAT66, NAPT66, NAT64, NAT46
Terjemahan statik dan dinamik 1-1
Sumber NAT dengan Terjemahan Alamat Port (PAT)
NAT Destinasi dengan Terjemahan Alamat Port (PAT)
NAT berterusan (EIM/EIF)
Peruntukan Blok Pelabuhan (PBA)
NAT Deterministik (DetNAT)
Pelabuhan berlebihan
Dua kali-NAT44
DS-lite dan Protokol Kawalan Port (PCP)
Ciri VPN
Terowong: Tapak-ke-tapak, hab dan bercakap, titik akhir dinamik, AutoVPN, ADVPN, VPN Kumpulan (IPv4/ IPv6/Dual Stack)
Juniper Secure Connect: Akses jauh/SSL VPN
Muatan konfigurasi: Ya
Algoritma penyulitan IKE: Prime, 3DES-CBC, AEC-CBC, AES-GCM, Suite B
Pengesahan: Pra-prakongsi kunci dan infrastruktur kunci awam (PKI) (X.509)
IPsec: Pengepala Pengesahan (AH)/Keselamatan Enkapsulasi
Protokol Muatan (ESP).
Algoritma pengesahan IPsec: hmac-md5, hmac-sha-196, hmac-sha-256
Algoritma penyulitan IPsec: Prime, DES-CBC, 3DES-CBC, AEC-CBC, AES-GCM, Suite B
Kerahsiaan hadapan yang sempurna, anti-balas
Pertukaran Kunci Internet: IKEv1, IKEv2
Pemantauan: Standard-sokongan pengesanan rakan sebaya mati (DPD), pemantauan VPN
VPN GRE, IP-dalam-IP dan MPLS
Ciri Ketersediaan Tinggi
Protokol Lebihan Penghala Maya (VRRP)–IPv4 dan IPv6
Ketersediaan tinggi yang nyata: Pengelompokan dua kotak
Aktif/pasif
Aktif/aktif
Penyegerakan konfigurasi
Penyegerakan sesi firewall
Pengesanan peranti/pautan
Dalam-Naik Taraf Perisian Perkhidmatan (ISSU)
Pemantauan IP dengan failover laluan dan antara muka
Pemantauan BFD
Kelompok casis HA dan Multinod HA (MNHA)
Perkhidmatan Keselamatan Aplikasi1
Keterlihatan dan kawalan aplikasi
Aplikasi QoS
Penghalaan berasaskan -dasar lanjutan/aplikasi (APBR)
Kualiti Pengalaman Aplikasi (AppQoE)
Penghalaan berbilang laluan berasaskan aplikasi-
Firewall berasaskan pengguna-
Perkhidmatan Pertahanan Ancaman dan Perisikan1
Sistem pencegahan pencerobohan
AI-pencegahan ancaman ramalan
Antivirus
Antispam
Penapisan URL berasaskan kategori/reputasi-.
Proksi/pemeriksaan SSL
Perlindungan daripada botnet (perintah dan kawalan)
Penguatkuasaan adaptif berdasarkan GeoIP
Pencegahan Ancaman Lanjutan Juniper, tawaran SaaS berasaskan awan-untuk mengesan dan menyekat serangan sifar-hari
Pemprofilan ancaman adaptif
Cerapan trafik yang disulitkan
Perisikan ancaman SecIntel
Perkakas maya Juniper ATP, diedarkan, di-penyelesaian pencegahan ancaman lanjutan premis untuk mengesan dan menyekat serangan sifar-hari
1Ditawarkan sebagai lesen langganan keselamatan lanjutan
Protokol Penghalaan
IPv4, IPv6, laluan statik, RIP v1/v2
OSPF/OSPF v3
BGP dengan pemantul laluan
IS-IS
Multicast: Internet Group Management Protocol (IGMP) v1/v2, Protocol Independent Multicast (PIM) mod jarang (SM)/ source-specific multicast (SSM); Protokol Penerangan Sesi (SDP), Protokol Penghalaan Multicast Vektor Jarak (DVMRP); Multicast Source Discovery Protocol (MSDP), pemajuan laluan terbalik (RPF)
Enkapsulasi: VLAN, Titik-ke-Protokol Titik melalui Ethernet (PPPoE)
Penghala maya
Penghalaan berasaskan-dasar, penghalaan berasaskan-sumber
EVPN-VXLAN (laluan Jenis 5 EVPN)
-berbilang laluan kos yang sama (ECMP)
Ciri-ciri QoS
Sokongan untuk 802.1p, titik kod DiffServ (DSCP), EXP
Pengelasan berdasarkan VLAN, data-pengecam sambungan pautan (DLCI), antara muka, berkas atau penapis berbilang medan
Menanda, mempolis, dan membentuk
Klasifikasi dan penjadualan
Pengesanan awal rawak berwajaran (WRED)
Dijamin dan lebar jalur maksimum
Kepolisan trafik Ingress
Pembentukan hierarki dan kepolisan
Saluran maya
Ciri-ciri Bertukar
Pemajuan berasaskan ASIC-Lapisan 2
Pembelajaran alamat MAC
Pengalamatan VLAN dan sokongan penghalaan dan penyambungan bersepadu (IRB).
Pengagregatan pautan dan LACP
Protokol Penemuan Lapisan Pautan (LLDP) dan Protokol Penemuan Lapisan Pautan-Penemuan Titik Akhir Media (LLDP-MED)
STP, RSTP, MSTP
Protokol Pendaftaran VLAN Berbilang (MVRP)
Pengesahan 802.1x
MACsec
Perkhidmatan Rangkaian
Pelanggan/pelayan/geganti Protokol Konfigurasi Hos Dinamik (DHCP).
Proksi Sistem Nama Domain (DNS), DNS dinamik (DDNS)
Pemantauan prestasi masa sebenar - Juniper dan pemantauan IP
Pemantauan aliran Juniper (J-Aliran)
Perkhidmatan Laluan Lanjutan
MPLS (RSVP, LDP)
Litar silang-sambung (CCC), translasi silang-sambung (TCC)
L2/L2 MPLS VPN, wayar-pseudo
Perkhidmatan LAN persendirian maya (VPLS), -generasi seterusnya VPN multicast (NG-MVPN)
Kejuruteraan trafik MPLS dan laluan-semula pantas MPLS
Pengurusan, Automasi, Pengelogan dan Pelaporan
SSH, Telnet, SNMP-MIBS, Perangkap
Muat turun imej pintar
Juniper CLI dan UI Web, NetCONF, API XML, RMON
Pengarah Keselamatan Juniper Networks Cloud
Ular sawa
Acara Junos, komit dan skrip OP
Pelaporan penggunaan aplikasi dan lebar jalur
Alat nyahpepijat dan penyelesaian masalah
Spesifikasi Perkakasan
Jadual 3. Spesifikasi Perkakasan SRX1600
| Spesifikasi | SRX1600 |
| Ketersambungan | |
| Pelabuhan atas kapal | 16 x 1 GbE 10/100/1000 ASAS-T |
| Port transceiver boleh pasang tambah (SFP+) bentuk kecil dalam bentuk kecil | 4 x 1 GbE/10 GbE SFP+ 2 x 1 GbE/10 GbE/25 GbE SFP28 |
| Daripada-daripada-port pengurusan Band (OOB). | 1 x 1 GbE G (RJ-45) |
| Port ketersediaan tinggi (HA) khusus | 2 x 1 GbE SFP |
| Konsol | 1 (RJ-45) |
| Port USB 3.0 (Jenis A) | 1 |
| Penyimpanan | |
| Storan (SSD) | 1 x 120 GB |
| Dimensi dan Kuasa | |
| Faktor bentuk | 1U |
| Saiz (W x H x D) | 17.28 x 1.74 x 18.20 in (43.89 x 4.42 x 46.23 cm) |
| Berat (peranti dan PSU) | Casis dengan dua bekalan kuasa AC: 15.7 lb (7.1 kg) Casis dengan dua bekalan kuasa DC: 15.9 lb (7.2 kg) Casis dengan pakej untuk penghantaran: 32.8 lb (14.9 kg) |
| PSU berlebihan | 1+1 |
| Bekalan kuasa | 2 x 450 W AC PSU berlebihan 2 x 650 W DC PSU berlebihan |
| Pelesapan haba purata | 1 x DC PSU (40V): 487.9 BTU/j 2 x DC PSU (40V): 498 BTU/j 1 x AC PSU (110V): 467.5 BTU/j 1 x AC PSU (230V): 445.3 BTU/j 2 x AC PSU (110V): 510 BTU/j 2 x AC PSU (230V): 501.6 BTU/j |
| Penggunaan semasa maksimum | 2 A (untuk 110 V AC PSM) 1 A (untuk 230 V AC PSM) 4.7 A (untuk -40 V DC PSM) |
| Arus masuk maksimum | 50 A untuk 1 kitaran AC (AC PSM) 40 A-pk (DC PSM) |
| Persekitaran dan Pematuhan Peraturan | |
| Tahap bunyi akustik | 58 dB |
| Aliran udara/penyejukan | Depan ke belakang |
| Suhu operasi | 32 darjah hingga 104 darjah F (0 darjah hingga 40 darjah C pada ketinggian 6000 kaki) |
| Kelembapan operasi | 5% hingga 90% tidak-kondensasi |
| Sementara itu antara kegagalan (MTBF) | Lebih 100,000 jam (12 tahun) |
| Klasifikasi FCC | Kelas A |
| Pematuhan RoHS | RoHS 6 |
| Prestasi dan Skala | |
| throughput firewall2(IMIX) | 12 Gbps |
| throughput firewall2 (1518B) | 24 Gbps |
| throughput VPN IPsec2(IMIX) | 8 Gbps |
| throughput VPN IPsec2 (1400B) | 18 Gbps |
| Prestasi keselamatan aplikasi (TPS#/CPS**) | 20 Gbps/7.5 Gbps |
| Tembok api generasi-seterusnya (TPS#/CPS**)3 | 19 Gbps/4.5 Gbps |
| Tembok Api Akses Web Selamat (CPS**)4 | 4 Gbps |
| Ancaman Lanjutan (CPS**)5 | 2 Gbps |
| Sambungan sesaat (64B) | 170,000 |
| Sambungan SSL sesaat | 3,500 |
| Sesi serentak maksimum (IPv4 atau IPv6) | 2 Juta |
| Saiz jadual laluan (RIB/FIB) (IPv4) | 2 Juta/1 Juta |
| Terowong VPN IPsec | 2,000 |
Cool tags: srx1600-ac firewall, pembekal, borong, murah, harga


